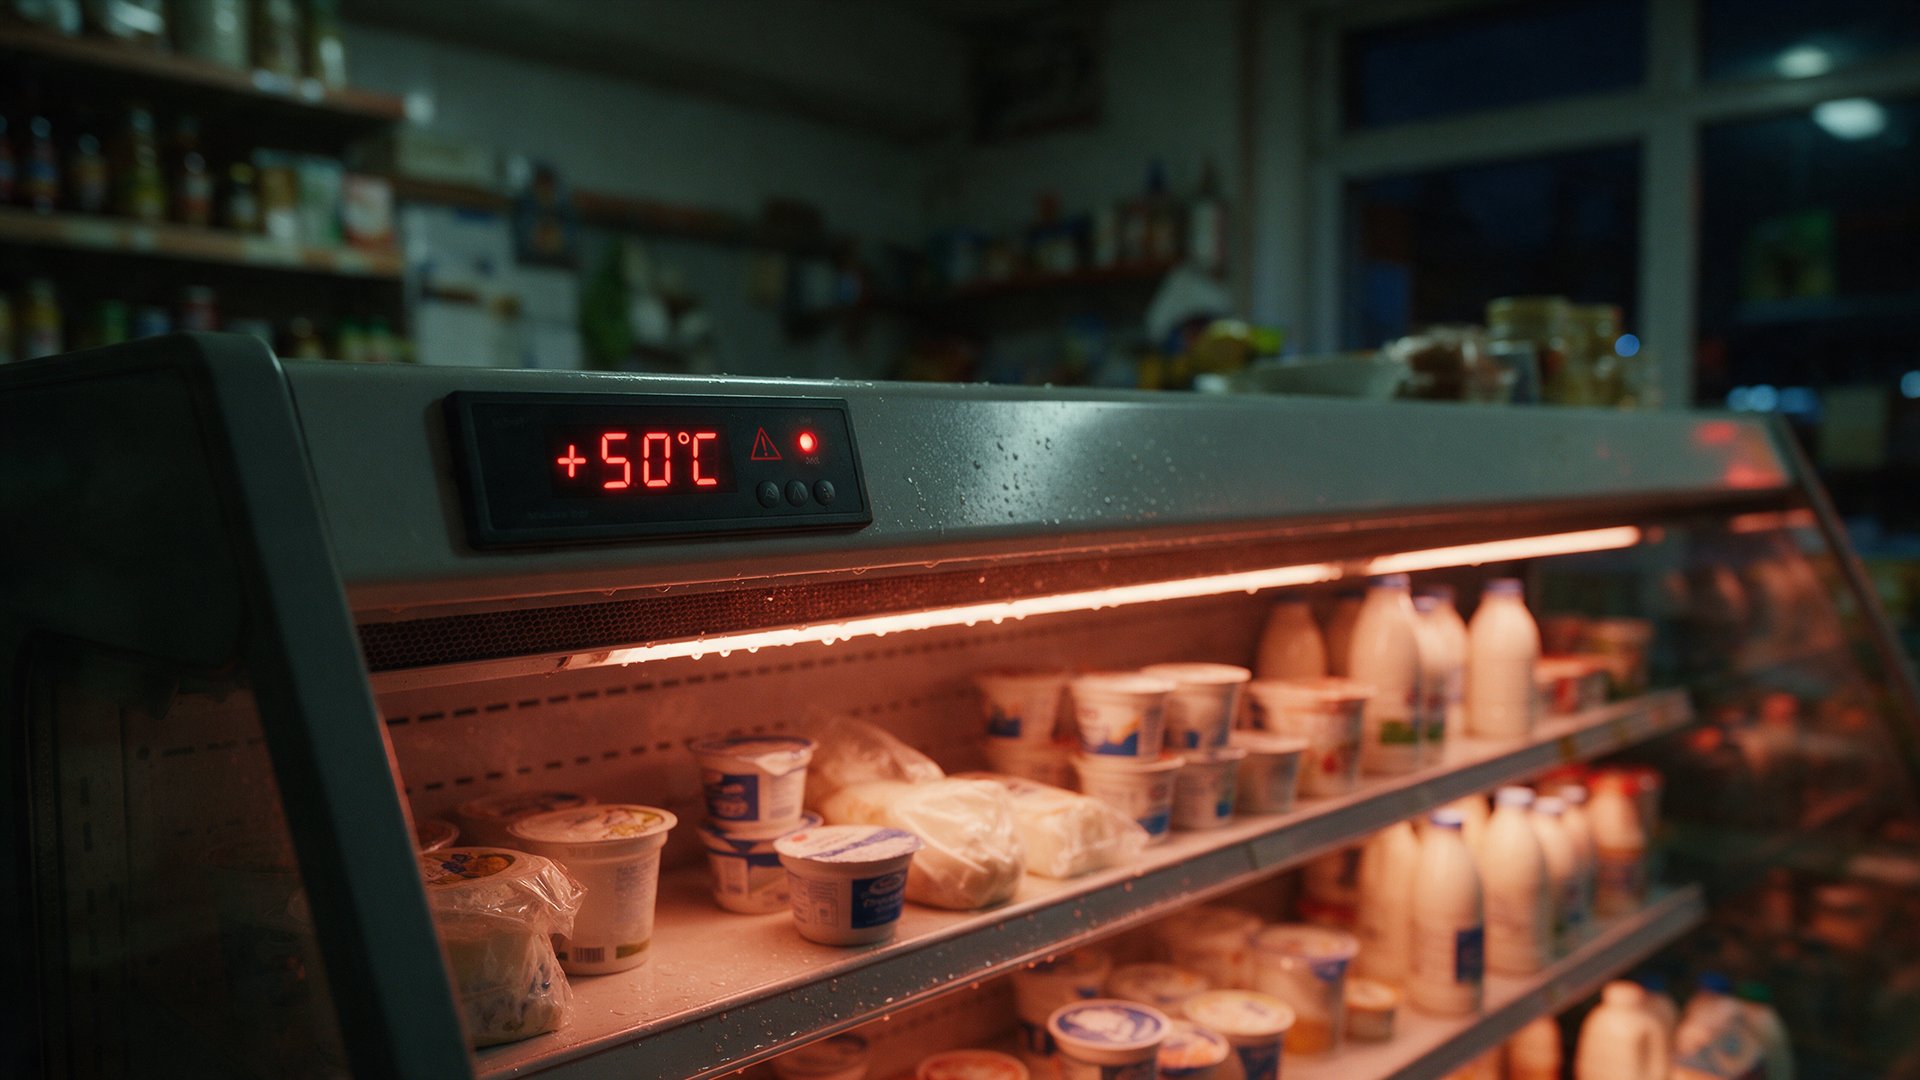
W nocy z 11 na 12 października 2026 r. ktoś zdalnie włączył rozmrażanie w chłodniach francuskich supermarketów. Na stałe, z temperaturą ustawioną na 50°C. W samym Intermarché chodziło o co najmniej 150 sklepów, łącznie o kilkaset sklepów różnych sieci. Żywność poszła do kosza.
Według Danfoss zaatakowane sterowniki działały na przestarzałym oprogramowaniu, a tysiące takich urządzeń widać z internetu.
Jeśli prowadzisz sklep, lokal gastronomiczny albo magazyn, masz prawdopodobnie podobne urządzenia: sterownik chłodni, kotłownię, kamery z rejestratorem, router od operatora. Poniżej opisujemy, co się stało, i dajemy checklistę na godzinę: co sprawdzić, co zamknąć i o co zapytać serwisanta.
Co się stało we Francji w nocy z 11 na 12 października
Atakujący uruchomili w sterownikach wbudowaną funkcję automatycznego rozmrażania. Ustawili ją w trybie ciągłym, z temperaturą 50°C (BleepingComputer, Tom's Hardware).
Skala różni się w zależności od źródła i dnia, więc podajemy ją z datami:
- Intermarché: ok. 150 sklepów, chłodnie podgrzane do 50°C przez 6 godzin, cała żywność wyrzucona (Reuters, 12.10, przedruk TimesLIVE). Dzień później Reuters pisał już o 150–200 sklepach (za SAN, 13.10).
- Carrefour: 80 sklepów z ok. 6 000 (Reuters, 12.10).
- Monoprix: ok. 30 sklepów, Coopérative U: blisko 100 (Reuters za SAN, 13.10).
- Łącznie: 250–350 sklepów, według francuskich mediów cytowanych przez BleepingComputer.
W kilku sklepach wybuchły pożary. Prokuratura w Paryżu wszczęła śledztwo (Reuters/TimesLIVE, BleepingComputer).
Straty? Szef Intermarché Thierry Cotillard mówił w BFM TV o „dziesiątkach milionów euro w skali kraju w jeden dzień” (Reuters za SAN). Przykłady lokalne: Leclerc w Wasselonne stracił ok. 220 tys. euro, Intermarché w Haguenau 50 tys. euro w samych mrożonkach (benchmark.pl za BFMTV).
Stary sprzęt, stare oprogramowanie
Sterowniki pochodziły od Danfoss. Firma przyznała, że chodzi o „ograniczoną liczbę systemów zarządzania chłodzeniem”, które działały na przestarzałym firmware. Dodała, że od dawna zaleca aktualizacje i wymianę starych systemów na obecną generację (Reuters/TimesLIVE).
Według Danfoss (dla AFP) zaatakowane były głównie wycofane modele AK-SM800 i AK-SC355, bez aktualizacji bezpieczeństwa (Malwarebytes). AK-SM 800 formalnie wycofano w czerwcu 2023 r. (SecureWorld).
Ostrzeżenia były wcześniej. Amerykańska CISA opisała luki w sterownikach AK-SM 8xxA w maju 2025 r. (CVE-2025-41450, obejście logowania) i w sierpniu 2025 r. (CVE-2025-41451) (CISA).
Kto stoi za atakiem i jak dokładnie wszedł, nadal nie wiadomo. Nikt się nie przyznał.
A dostawy i ceny w sklepach?
W tym samym czasie kłopoty z dostawami i elektronicznymi etykietami cenowymi miał holenderski Ahold Delhaize (Albert Heijn, Etos, Gall & Gall). Reuters i BleepingComputer piszą wprost: nie wiadomo, czy te incydenty są powiązane. Związek nie jest potwierdzony.
Dlaczego to dotyczy Polski i Twojej firmy
Reuters naliczył co najmniej 4 500 interfejsów Danfoss widocznych z internetu (za SAN). Nie ustalił, ile z nich ma podatny firmware. Widoczny nie znaczy podatny, ale znaczy: każdy może zapukać do drzwi.
Inne skany dały inne liczby. Predicta Lab 12.10 znalazła 2 752 systemy Danfoss, z czego 1 590 we Francji (BleepingComputer).
Polska pojawiła się w wypowiedzi analityka Sekoia dla Reutersa. Wymienił ją wśród krajów, w których są podatne chłodnie Danfoss, obok Hiszpanii, Portugalii, Niemiec i Belgii. To nie znaczy, że w Polsce były ataki. Liczby urządzeń w Polsce nikt nie podał.
Ostrzegły już urzędy w innych krajach. Francuski CERT-FR wydał alert CERTFR-2026-ALE-012, obejmujący sterowniki Danfoss AK-SM i AK-SC oraz Copeland xweb i Dixell xweb. Niemiecki BSI 13.10 zaapelował do operatorów małych instalacji chłodniczych o odcięcie ich od internetu (według Dr. Web).
Najważniejsze: chłodnie to tylko przykład. Ten sam schemat dotyczy sterownika kotłowni, pompy ciepła, kamer i rejestratora, centrali alarmowej, drukarki. Serwisant „ma zdalny dostęp”, bo urządzenie wisi na publicznym adresie IP z otwartym portem. Skoro on może się połączyć, to każdy może spróbować.
Jak zapobiegać cyberatakom w małej firmie: checklista na 60 minut
Kroki 4–8 opierają się na zaleceniach CERT-FR po tym ataku. Kroki 1–3 oraz wyłączenie UPnP i alarm SMS to nasze dodatki. Każdy krok zrobisz sam albo zlecisz jednym telefonem.
1. Spisz urządzenia podłączone do sieci
Kartka albo arkusz. Przejdź po firmie i zapisz wszystko, co ma kabel sieciowy albo Wi-Fi:
- sterownik chłodni i mroźni,
- sterownik kotłowni, pieca, pompy ciepła, wentylacji,
- kamery i rejestrator,
- centrala alarmowa,
- router (często od operatora),
- drukarki, terminal płatniczy.
Przy każdym dopisz: kto to serwisuje i czy ma do tego zdalny dostęp.
2. Zapytaj serwisantów, jak się łączą
Jedno pytanie: „Jak łączycie się z naszym urządzeniem z zewnątrz?”
- „Po adresie IP i porcie” albo „przez aplikację, wpisujemy adres” — to problem. Urządzenie jest wystawione do internetu.
- „Przez VPN” — dobrze.
- „Nie łączymy się zdalnie” — też dobrze.
3. Sprawdź z zewnątrz, co widać
Jak sprawdzić otwarte porty na routerze. Zaloguj się do panelu routera i znajdź sekcje „Przekierowanie portów” (port forwarding, NAT) oraz „UPnP”. Każda reguła przekierowania to drzwi z internetu do konkretnego urządzenia w firmie. Spisz je.
Co to Shodan i jak sprawdzić, czy Twoja firma tam jest. Shodan to wyszukiwarka urządzeń podłączonych do internetu. Zamiast stron pokazuje kamery, routery, sterowniki i otwarte porty. Ten sam typ skanów pokazał tysiące sterowników Danfoss. Sprawdź w ten sposób wyłącznie własny adres IP:
- Ustal publiczny adres IP firmy (wpisz w wyszukiwarkę „mój adres IP”, będąc w sieci firmowej).
- Wejdź na
https://www.shodan.io/host/i dopisz swój adres na końcu. - Jeśli widzisz otwarte porty i nazwy urządzeń, to widzi je każdy.
Pusty wynik nie daje gwarancji, ale lista portów to jasny sygnał do działania.
4. Zamknij drzwi, zdalny dostęp tylko przez VPN
- Usuń przekierowania portów, których nie rozumiesz albo nikt nie potrzebuje.
- Wyłącz UPnP na routerze (to funkcja, która pozwala urządzeniom samym otwierać porty).
- Zdalny dostęp przywróć tylko przez VPN albo chronioną sieć. CERT-FR dopuszcza filtr adresu IP serwisanta na firewallu wyłącznie awaryjnie, nie na stałe.
5. Zmień domyślne hasła
Kamery, rejestrator, sterowniki, router. Domyślne hasło do kamer czy rejestratora z instrukcji producenta zna każdy, kto tę instrukcję przeczytał. Zmień je dziś. U Danfoss CERT-FR zaleca dodatkowo ustawienie poziomu bezpieczeństwa „Strict”.
6. Zaktualizuj firmware
Sterowniki, kamery, router. Zapytaj serwisanta, czy urządzenie ma jeszcze wsparcie producenta. Jeśli nie (EOL, jak AK-SM 800 od czerwca 2023 r.), aktualizacji nie będzie. Zostaje odcięcie od internetu albo wymiana.
7. Sprawdź ustawienia krytyczne i alarmy
W chłodni: harmonogram rozmrażania. To dokładnie ta funkcja, której użyli atakujący. W kotłowni: temperatury i tryby pracy. Upewnij się, że alarm temperatury przychodzi SMS-em na telefon kogoś, kto zareaguje w nocy.
8. Sprawdź ubezpieczenie i umowę serwisową
CERT-FR zaleca, żeby przed odcięciem przesyłu danych do serwisanta chłodnictwa sprawdzić warunki ubezpieczenia. Monitoring zdalny może być warunkiem polisy. Zanim coś wyłączysz, zadzwoń do ubezpieczyciela i serwisanta, i ustalcie bezpieczną drogę połączenia.
Co zrobić, gdy urządzenie już zostało przejęte
Według CERT-FR: wszystko z checklisty powyżej, a do tego restart urządzenia albo przywrócenie ustawień fabrycznych.
Jest jeden haczyk. Przy urządzeniu bez wsparcia sam reset nie wystarczy. Jeśli dalej wisi w internecie, zostanie przejęte znowu. Zostaje odcięcie albo wymiana.
Incydent zgłoś do CERT Polska przez formularz na incydent.cert.pl. Zachowaj zrzuty ekranu z ustawień i alarmów, przydadzą się też ubezpieczycielowi.
Więcej o podstawach ochrony danych w firmie pisaliśmy w tekście Bezpieczeństwo danych: na co zwrócić uwagę. Inny świeży przykład, jak incydent u dostawcy uderza w małe firmy: wyciek danych w Fakturowni.
FAQ
Co to Shodan?
Wyszukiwarka urządzeń podłączonych do internetu: kamer, routerów, sterowników przemysłowych. Pokazuje, jakie porty i usługi są dostępne pod danym adresem IP. Używaj jej do sprawdzenia własnego adresu.
Czy mój sterownik pieca jest widoczny z internetu?
Jeśli serwisant łączy się z nim zdalnie po adresie IP albo na routerze jest przekierowanie portu do tego urządzenia, to prawdopodobnie tak. Sprawdzisz to w panelu routera i na Shodanie (krok 3).
Czy VPN to drogie rozwiązanie?
Zależy od sprzętu, który już masz. Zapytaj dostawcę internetu albo serwisanta, czy router w firmie obsługuje VPN. Niezależnie od kosztu: to najprostszy sposób, żeby serwisant dalej miał dostęp, a reszta internetu nie.
Czy w Polsce były ataki na chłodnie?
Według dostępnych źródeł nie. Polska była wymieniona tylko jako kraj, w którym są podatne urządzenia Danfoss. CERT Polska do 19.10 nie wydał komunikatu w tej sprawie.
Chcesz wiedzieć o takich incydentach wcześniej?
Na blogu B2B Solution piszemy o incydentach i zmianach, które dotykają małe firmy, zawsze z konkretną listą kroków. Najnowsze wpisy złapiesz przez kanał RSS. Masz pytanie do tego tekstu? Napisz do nas.